Il governo minimizza sugli attacchi hacker: il piano del ministro Crosetto sulla cybersecurity resta chiuso in un cassetto
Palazzo Chigi “minimizza”: «Non sussiste alcun allarme ma permane la massima attenzione da parte di tutti i soggetti competenti». Il bollettino degli attacchi però è un po’ meno rassicurante: se ne contano decine in varie regioni – e non “poche unità” come è stato detto in mattinata da fonti vicine all’esecutivo – e soprattutto continuano, cambiano obiettivo, non solo i frigoriferi delle catene di supermercati ma anche gli aerei con sei voli europei fatti atterrare per minacce di bombe risultate poi inesistenti (due a Roma).
LEGGI
Gli articoli di Claudia Fusani su l’Altravoce – Substack
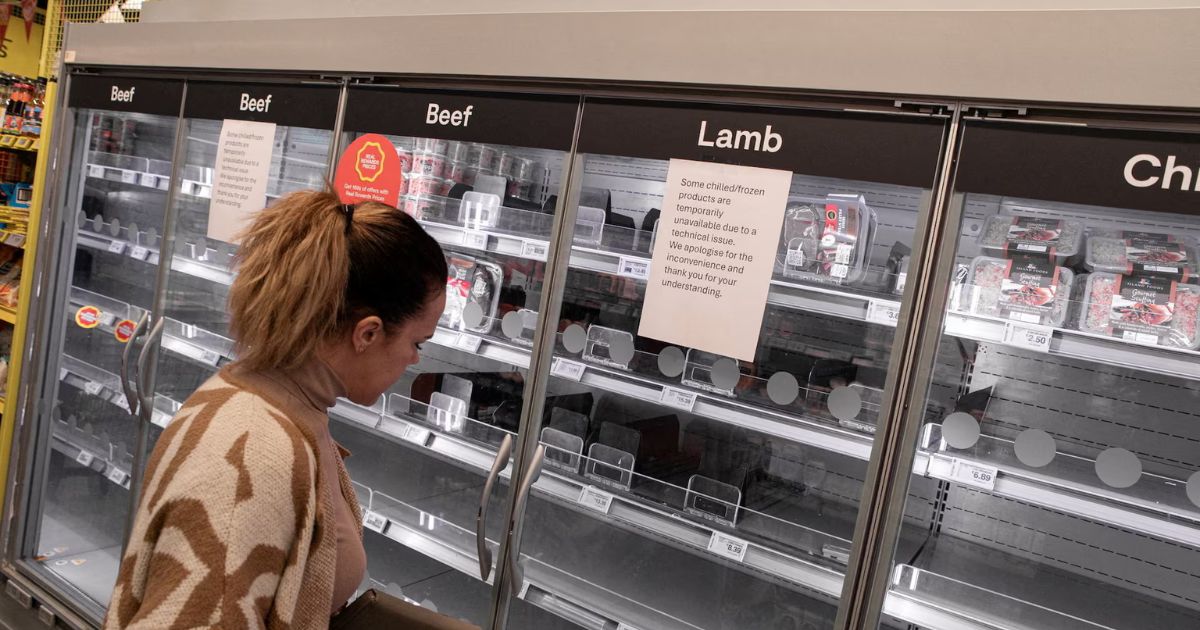
Nella notte tra il 1 e il 2 novembre qualcuno ha preso il controllo a distanza («passando per i collegamenti di telegestione degli impianti») dei banchi frigo di decine di supermercati europei e li ha trasformati in forni.
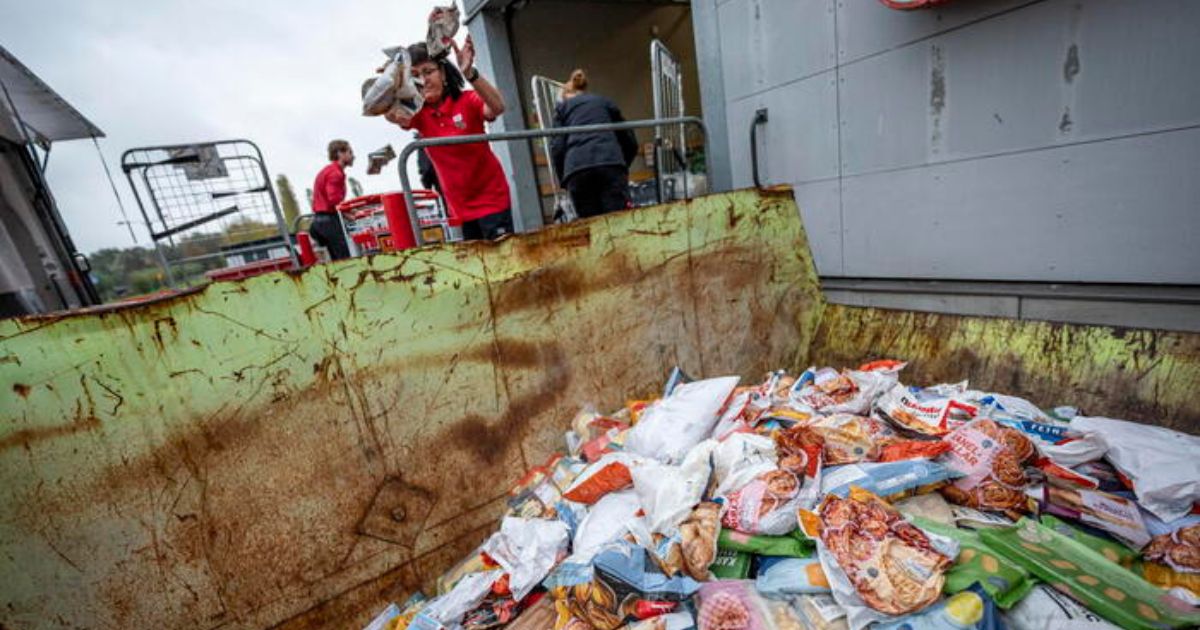
In Sicilia circa venti punti vendita tra Palermo, Catania, Ragusa e Trapani, casi simili anche in Toscana, in un’azienda di ristorazione collettiva, e in Emilia-Romagna, in un produttore di surgelati. Gli esperti della polizia postale sono all’opera per fare luce sulla vicenda. Il bollettino si aggiorna in continuazione.
È la seconda ondata in tre settimane: la prima, l’11 ottobre, aveva colpito 700 supermercati in Francia. Nessuno ha chiesto un riscatto né rivendicato l’azione. Da qui l’ipotesi più quotata è che si tratti di un’azione di guerra ibrida. «Una serie di azioni per creare insicurezza nell’opinione pubblica, portare caos e disordine» è invece la versione degli esperti della Commissione europea, che non hanno alcuna intenzione di minimizzare, anzi.
Il piano Crosetto
Attacchi hacker: vietato drammatizzare ma vietato anche minimizzare. In mezzo ci deve essere la consapevolezza che il sistema Paese è pronto a stoppare eventuali attacchi che possono riguardare banche, ospedali, trasporti, aziende energetiche, la nostra stessa Difesa e le articolazioni più strategiche dello Stato. Tutto ormai dipende da un pc e dalla rete web cui è collegato: basta una piccola “finestra”, un bug, e l’intruso – l’hacker – è entrato in casa. La domanda allora è: siamo pronti ad un eventuale attacco su larga scala che colpisce infrastrutture strategiche dello Stato?
Un anno fa il ministro della Difesa, lungi dal fare la Cassandra ma ogni giorno alle prese con i bollettini dei vari attacchi hacker in Italia, in Europa e a livello Nato, presentò alla forze politiche, al governo e al Capo dello Stato un documento di 180 pagine, un piano articolato per la cybersicurezza e la difesa nazionale contro le minacce ibride e la disinformazione. È finito in qualche cassetto perché palazzo Chigi, ovvero il sottosegretario Alfredo Mantovano, è convinto di dover maneggiare la materia da solo tramite l’Agenzia per la cybersicurezza (ancora pochi uomini, mezzi e informazioni).
Il vertice a Chigi
Ieri mattina dunque Mantovano ha convocato a palazzo Chigi i vertici dei servizi, Dis Aise e Aisi, dell’Agenzia contro la cybersicurezza (Acn) (via Frattasi è arrivato Andrea Quacivi da Sogei) e il ministro Lollobrigida in quando si parlava di celle frigo dei supermercati. Non c’erano né Difesa né il capo di stato maggiore. Tutto in mano all’Agenzia (Acn) e a Mantovano. La cui parole sono state chiare: «Il governo, in tutte le sue articolazioni, continuerà ad agire lungo quattro direttrici: monitoraggio e analisi della minaccia, attività avviata già da mesi; interlocuzione costante con i fornitori e i venditori della filiera alimentare; individuazione e tempestiva notifica dei soggetti esposti; diffusione su larga scala di comunicazioni preventive e indicazioni per la mitigazione dei rischi nei settori interessati».
Nessun allarme, quindi, anche se l’attenzione è «massima». Che sono poi le stesse cose che il direttore dell’Aisi Valensise ha detto nel pomeriggio al Copasir, il Comitato parlamentare di controllo sui servizi segreti. Un’audizione che ha lasciato un po’ perplessi i parlamentari. «In Italia – si legge in una nota di palazzo Chigi – l’impatto degli attacchi è al momento fortemente limitato: sono state interessate poche unità commerciali che sono per lo più munite ancora adesso di sistemi di sicurezza obsoleti, con interfacce esposte direttamente su Internet e carenze nei meccanismi di autenticazione». Colpa loro, insomma. Mentre la gran parte della catena di distribuzione «risulta dotata di sistemi di protezione aggiornati, in grado di respingere intrusioni malevole».
La strategia
Mantovano insomma non gradisce doppioni. Il progetto di Crosetto, condiviso un anno fa con tutte le forze politiche e le articolazioni militari, andava però oltre l’attività dell’Agenzia: di fronte ad attività di guerra ibrida è necessaria una struttura militare articolata e dedicata. Si partiva dal riconoscimento dello «spazio cibernetico militare», ovvero l’istituzione del «dominio cibernetico di interesse strategico nazionale per la sicurezza militare» il cui controllo e supervisione sono affidati al Capo di Stato Maggiore della Difesa. Prevista anche la figura dello «Specialista Cyber Militare», una figura «altamente specializzata» all’interno delle Forze armate per «rispondere alla carenza di competenze tecniche e alla necessità di un nucleo operativo pronto a rispondere alle emergenze».
Italia nel mirino
In sinergia con l’Agenzia per la cybersicurezza nazionale, è previsto il «Comando Interforze Cyber Intel», un organismo centralizzato per gestire i flussi informativi e coordinare le attività di intelligence cibernetica militare. Di pari passo il Piano prevede lo sviluppo di una «Intelligenza Artificiale Sovrana» della Difesa in grado di evitare la frammentazione tra le diverse Forze Armate e per mantenere il controllo assoluto sui dati sensibili dello Stato. Serve anche una sorta di esercito dedicato: 1200 unità specializzate non più disperse nei vari uffici ma referenti di un’unica cabina di regia.
Il ragionamento è chiaro: se un attacco hacker colpisce il sistema bancario, energetico, sanitario, chi fa cosa e quando? Non ci sarebbe tempo di riunire vertici a palazzo Chigi con dodici ore di ritardo rispetto ai fatti. Il sistema di sicurezza garantito sulla carta da questo «Comando interforze cyber intel» sarebbe in grado di intervenire subito e limitare i danni in caso di attacchi informatici di matrice geopolitica in danno di settori strategici nazionali.
Audito al Senato una settimana fa, il direttore Quacivi ha detto che nei primi nove mesi del 2026 gli eventi cyber rilevati sono stati 3271 contro i 2729 dell’anno prima, «circa 2000 hanno avuto impatto confermato». In queste settimane sono stati colpiti Francia, Svezia, Belgio, Italia. sono tutti paesi europei e Nato. Minimizzare è lecito. Essere pronti e consapevoli è necessario.