Due gruppi di hacker filorussi rivendicano gli attacchi agli impianti di refrigerazione dei supermercati europei. Uno noto dal 2022, dopo la guerra contro l’Ucraina, aveva “minacciato” Mattarella. In Francia fallisce un tentativo di colpire le celle frigorifere delle scorte di sangue. Crosetto: «Guerra ibrida»
Due gruppi di hacker filorussi hanno rivendicato ieri mattina l’attacco cyber che ha mandato in tilt le scorte dei surgelati di alcune catene di supermercati europei e italiani. Qualche ora più tardi la Francia ha denunciato il tentativo, fallito, di attaccare le scorte di sangue tenute nelle celle frigorifere.
LEGGI
Gli articoli di Claudia Fusani su l’Altravoce – Substack
Sono solo gli ultimi indizi di una scena che abbiamo il dovere di osservare dall’alto e nella sua interezza per capirne la portata e la minaccia. Non siamo più solo davanti ad attacchi hacker più o meno respinti.
Siamo nel pieno di quella che il ministro della Difesa Guido Crosetto anche ieri definisce una volta di più per quello che è: «Siamo nel pieno di una guerra ibrida».
La preoccupazione più grande, ha spiegato, «è che la difesa non basta più a difendere il paese perché il nemico supera la capacità di inseguirlo, la minaccia non è più solo fisica, viaggia attraverso l’etere, viaggia attraverso la parte cibernetica, la disinformazione, la penetrazione nelle menti dei nostri ragazzi. Questi temi sono così difficili e complessi che richiedono un’unità di paese superiore a quella che abbiamo vissuto nelle epoche passate».
Unità davanti ad un nemico multiforme, subdolo, invisibile, micidiale perché usa ciò di cui non possiamo più fare a meno – la tecnologia e il web – e s’infila ovunque, a cominciare dalla mente delle persone. Di ogni età.
Dalla crisi di Ceuta agli attacchi cyber
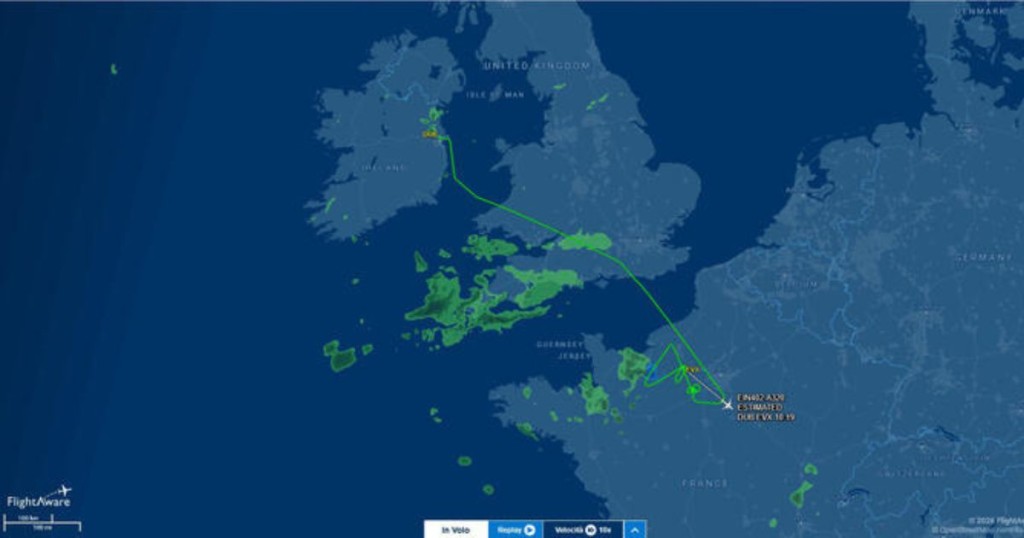
Osservare la scena dall’alto, nella sua interezza che vuol dire dalla crisi di Ceuta (31 luglio) fino ai disordini nelle strade in Francia, i saccheggi in Italia, il primo massiccio attacco hacker ai supermercati francesi (7-8 ottobre), il secondo attacco dei giorni scorsi questa volta a supermercati italiani, i falsi allarmi bombe su ben sei voli europei di cui due fatti atterrare a Fiumicino, il nuovo attacco cyber questa volta ad un bene prezioso e raro come le scorte di sangue (in Francia).
Analisti, agenzie di intelligence dei vari paesi, le agenzie nazionali dedicate alla cybersicurezza stanno osservando e unendo i puntini. E il disegno che viene fuori è sempre meno misterioso: qualcuno ha interesse a generare insicurezza e apprensione in Europa. Il nemico è l’Europa che resiste, si rafforza (nelle varie forme di autonomia strategica) e anzi si allarga portando con sé, dalla sua parte, paesi simili e amici come il Regno Unito e il Canada.
Sull’identità del nemico non ci sono certezze. Si stanno sommando alcune evidenze: i gruppi di hacker russi; un calo delle attività web nella parte centrale del mese di ottobre che ha coinciso con il bombardamento della Google russa (da parte di Kiev) dove operavano alcune centrali della disinformazione; alcune affermazioni dei leader politici.
Non passa inosservato che le vestali di Putin, Peskov e Dughin, abbiano brindato ai disordini del 17-18 ottobre a Milano. O che ieri, in pieno tsunami blu, Donald Trump abbia voluto dire che «l’Europa sta annegando, guardate cosa succede in Francia e in Italia, colpa degli immigrati, io lo avevo detto».
La rivendicazione di Noname057(16) e Z-Pentest
Se questo è il contesto generale con cui confrontarsi, un mix di guerra ibrida in modalità cognitiva, cyber e social, merita soffermarsi sui dettagli. Ieri mattina due gruppi di hacker filorussi, Noname057(16) e Z-Pentest, hanno rivendicato in un video postato su Telegram gli attacchi agli impianti di refrigerazione che hanno colpito diversi Paesi europei, Italia compresa. La notizia è stata data dal Tg1 ieri mattina.
«Noi, Noname057(16), in collaborazione con Z-Pentest – si legge nella rivendicazione – stiamo infliggendo un colpo devastante alle apparecchiature Danfoss e Dixel Web. La nostra portata si estende a sistemi di approvvigionamento idrico, centrali elettriche, impianti industriali e siti di stoccaggio alimentare. Incidenti simili hanno colpito centinaia di località in tutta Europa, eppure non hanno imparato dai loro errori».
Il gruppo è noto alla polizia postale italiana dal 2022. Da allora ha rivendicato la responsabilità di svariati attacchi cibernetici contro agenzie governative, media e aziende private ucraini, statunitensi ed europei, in particolare siti web di governi, mezzi di informazione e aziende. In Italia ha operato tra febbraio e marzo 2023 in seguito alla visita di Giorgia Meloni a Kiev. Allora finirono nel mirino una serie di imprese e istituzioni italiane.
Attacchi che si sono ripetuti a maggio ’23, gennaio e febbraio ’25 quando gli hacker attaccarono il Capo dello Stato Sergio Mattarella reo di aver «paragonato la Russia al Terzo Reich». Da allora Sergio Mattarella è nella black list del Cremlino. Per gli investigatori è difficile che la struttura del gruppo filorusso riesca a fare seri danni. Intanto semina il panico, rivendica dileggiando la scarsa protezione dei sistemi digitali delle grandi imprese e promette di alzare il tiro.
Francia, nel mirino le celle frigorifere delle scorte di sangue
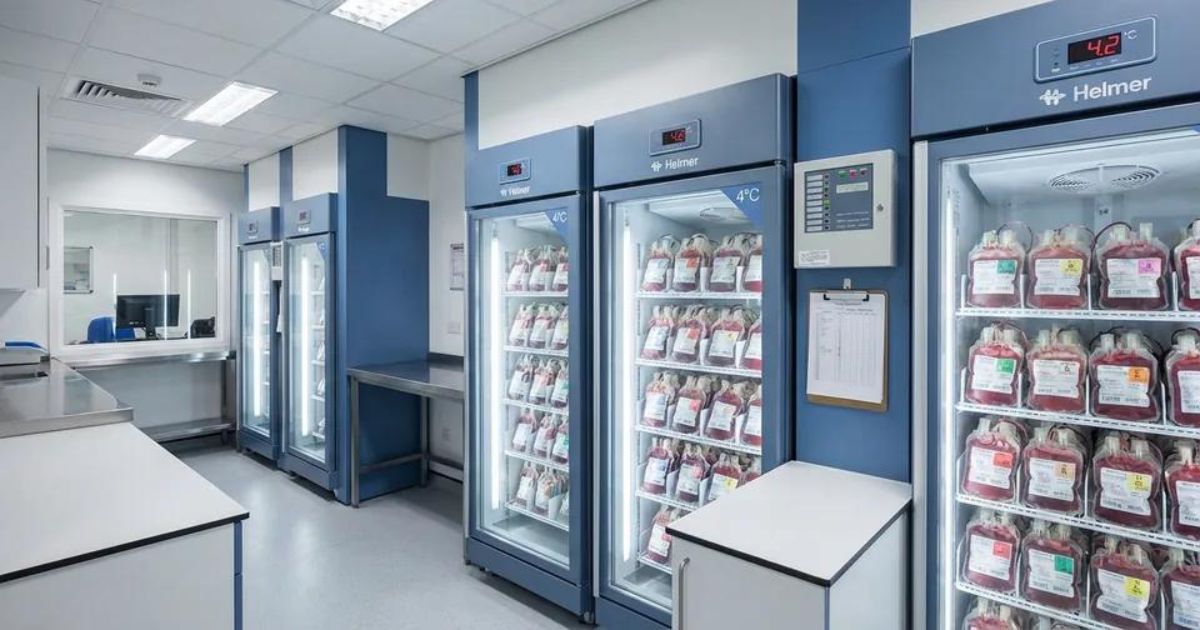
Come è successo in Francia perché attaccare i depositi di sangue vuole dire aver messo la sanità nel mirino. Secondo quanto riferito dall’emittente francese BFMTV, l’attacco è «fallito» e non ci sono conseguenze sul fronte sanitario. In tre celle frigorifere la temperatura è passata da -30 gradi a 110 gradi. Ma il sistema di protezione ha fatto il suo dovere.