Riunioni e briefing di ogni livello, in Italia, in Europa al G7. “Siamo in guerra, dobbiamo proteggerci di più, il loro obiettivo è il caos e generare sfiducia”. Il punto debole sono le connessioni digitali. Che vanno protette di più e meglio
La diagnosi è pronta, siamo in guerra e il terreno di scontro e conquista è il web. La cura, un po’ meno perché chiedere «più coordinamento, più intelligence e nuove agenzie specializzate nella difesa delle infrastrutture» come ha fatto ieri il Comitato nazionale per l’ordine e la sicurezza pubblica è facile a dirsi, molto meno a farsi.
In queste ore si inseguono riunioni tecniche ed investigative sulla minaccia cyber e cosa fare per fronteggiarla. In Italia e in Europa. Siamo scoperti e «sensibili» un po’ ovunque visto che la cosiddetta «superficie d’attacco» è in pratica ogni aspetto del nostro vivere quotidiano connesso per qualche motivo ad una rete, un telefonino, un pc o un wifi.
LEGGI
Gli articoli di Claudia Fusani su l’Altravoce – Substack
NoName057 torna a minacciare Tajani
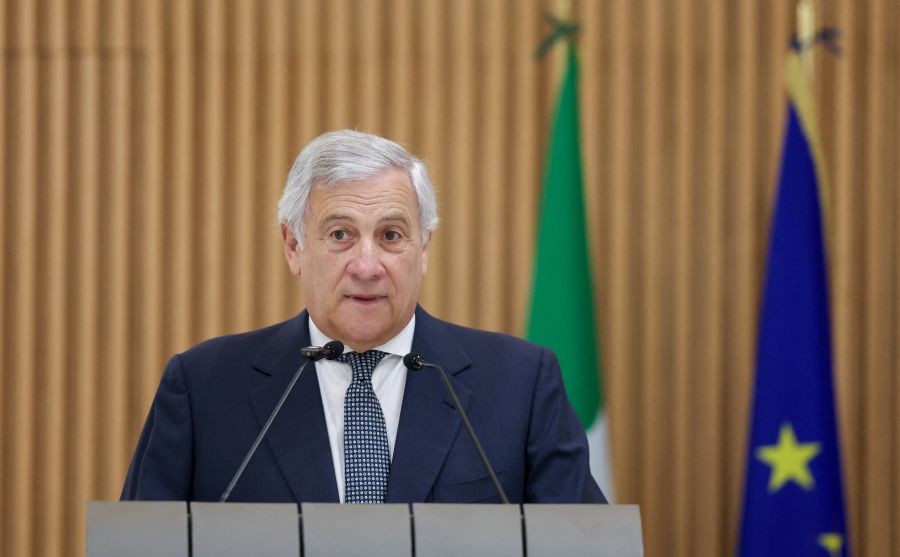
Fatta questa premessa, il resto è cronaca di queste ore. Il ministro Antonio Tajani, ad esempio, è tornato ad essere minacciato dal gruppo NoName057(16) riconducibile alla galassia dei soldati cyber arruolati nell’orbita del Cremlino. In un post su Instagram scrivono di «scegliere con cura i nostri clienti e chiunque è in questo elenco d’onore deve accettare il fatto che, prima o poi, la sua ricompensa arriverà.
È solo una questione di tempo». Il ministro viene chiamato sarcasticamente Antosha, lo ritraggono anche con la famosa gonna lunga o corta a seconda dell’affidabilità della donna e aggiungono: «Abbiamo notato la forte reazione riguardo alla pubblicazione dei tuoi dati all’interno del progetto “Tribunal NoName057(16)” e abbiamo letto le tue dichiarazioni. Bene sappi che non stai difendendo gli italiani, proteggi solo Israele e ti preoccupi di discutere delle donne e delle loro gonne. Sincera solidarietà a tua moglie (indicata per nome, ndr)».
Detta così sembra una burla e chissà, magari lo è. Ma di questi tempi guai a sottovalutare. E così sono già partiti gli accertamenti di polizia e magistratura.
Gli hacker filorussi e la destabilizzazione
Al tavolo del Comitato riunito al Viminale ieri è stata condivisa una esauriente scheda tecnica sul gruppo NoName. Inizia ad operare nel 2022 con l’aggressione russa in Ucraina. Ha firmato svariati attacchi cibernetici contro agenzie governative, media e aziende private ucraini, statunitensi ed europei, in particolare siti web di governi, mezzi di informazione e aziende di coloro che sono al fianco del popolo ucraino e quindi «nemici della Russia» tra cui Estonia, Lettonia, Lituania, Polonia, Slovacchia, Norvegia, Finlandia, Italia, Regno Unito e Stati Uniti. Il gruppo collabora con altri analoghi gruppi hacker filorussi, come Killnet e XakNet.
In genere sono attacchi dimostrativi che poi rivendicano sul loro canale Telegram. Spesso hanno chiesto riscatti in soldi per i dati riservati che sono riusciti a sottrarre. Nel luglio 2025 la procura di Roma (da qui l’inserimento di Francesco Lo Voi nella black list) ha firmato cinque mandati di arresto internazionali contro altrettanti cittadini russi accusati di essere membri del gruppo. Alcune centinaia di server in vari paesi sono stati spenti e posti sotto sequestro in quanto utilizzati dal gruppo stesso per effettuare i suoi attacchi.
Questo possono fare al momento le nostre polizie. Molto dal punto di vista delle indagini, la nostra Postale è una vera eccellenza con pochi professionisti perché quelli bravi preferiscono andare in aziende private dove guadagnano molto di più.
Il Viminale cerca una risposta alla guerra cyber
Fin qui la diagnosi. L’obiettivo è chiaro: «Gli hacker stanno cercando di creare elementi di destabilizzazione e di diffondere allarmi, per quanto infondati, per incidere sulla reputazione delle Istituzioni prese di mira». Oltre al ministro dell’Interno Matteo Piantedosi erano presenti i vertici dell’intelligence e delle Forze di polizia, il capo di Stato Maggiore della Difesa, il Procuratore nazionale antimafia e antiterrorismo ed i rappresentanti dell’Agenzia per la cybersicurezza nazionale.
Più difficile trovare la cura a tutto questo. Necessario alzare «il livello di protezione delle pubbliche amministrazioni, delle infrastrutture critiche, delle imprese e dei cittadini». Il che presuppone un importante lavoro di presa di coscienza su tutti, privati, pubblici, junior e senior. Senza dubbio serve anche «il potenziamento del raccordo dell’attività infoinvestigativa»: polizie, intelligence, enti ed agenzie attive nella cybersicurezza devono «migliorare lo scambio informativo tra di loro e con gli operatori pubblici e privati».
Necessari anche «investimenti» per rafforzare la protezione dei sistemi e la capacità di risposta per garantire sempre maggiori condizioni di sicurezza e ordine pubblico.
Crosetto: la sicurezza non più entro i confini
Il ministro della Difesa Guido Crosetto, che non è al Tavolo del Viminale e sulla minaccia cyber cerca di aprire gli occhi a tutti da almeno un paio d’anni, mette il dito sulla piaga: è necessario passare «da una sovranità nazionale a una sovranità funzionale» perché «è cambiato il mondo in cui viviamo e bisogna adeguare il modo di governare», visto che oggi non c’è «nulla che possa essere chiuso all’interno dei confini di una nazione». Ma pochi sono veramente disposti a cedere sovranità ed esclusiva. E questo resta il più grande problema.
A rischio router ed elettrodomestici
Cybersicurezza anche al tavolo del G7 a Parigi dove Antonio Tajani ha ribadito il rischio di «attacchi anche per condizionare il voto in Europa». Si parlerà di questo anche a Dublino dove domani si riunisce la Comunità politica europea con 40 capi di Stato e di governo e venerdì è atteso il Consiglio europeo. Bruxelles.
E proprio l’Agenzia europea per la sicurezza informatica (Enisa) avverte: dopo i frigoriferi dei supermercati, gli elettrodomestici o i router domestici potrebbero essere i prossimi bersagli.